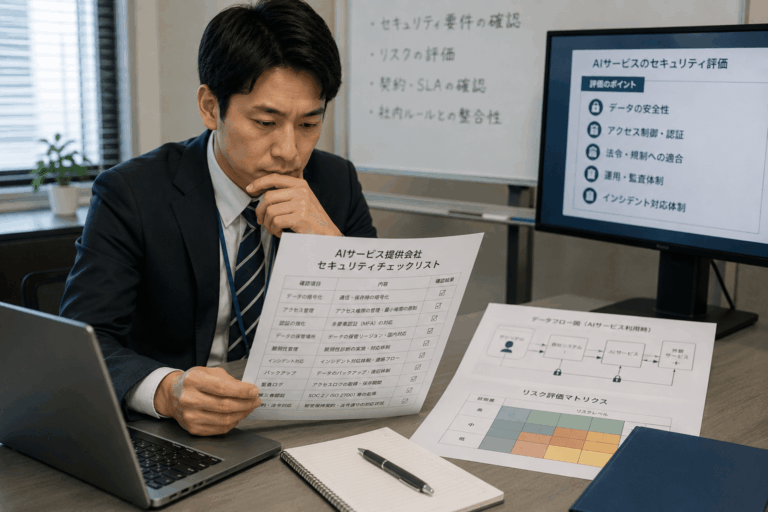
AIサービス提供会社のセキュリティは、認証の有無だけで判断せず、入力データの利用目的、保存期間、学習利用、アクセス制御、委託先、事故対応まで契約前に確認することが重要です。
生成AIは文章作成や情報整理など幅広い業務で利用できますが、入力した情報が外部サービスへ送信される場合、自社だけではデータの扱いを完結できません。また、同じサービスでも個人向けと法人向け、契約プラン、管理設定によって条件が異なる場合があります。この記事では、中小・中堅企業の担当者がAIサービスを選定するときに確認したい項目と、社内での具体的な確認手順を整理します。
この記事のポイント
- 会社名や知名度だけではなく、利用するプラン単位で安全性を確認する
- 入力データの学習利用、保存、削除条件は特に優先して確認する
- 認証、アクセス制御、ログ、委託先、事故対応まで確認範囲を広げる
- 確認結果を記録し、利用できる情報と入力禁止情報を社内で決める
AIサービス提供会社のセキュリティ確認が必要な理由
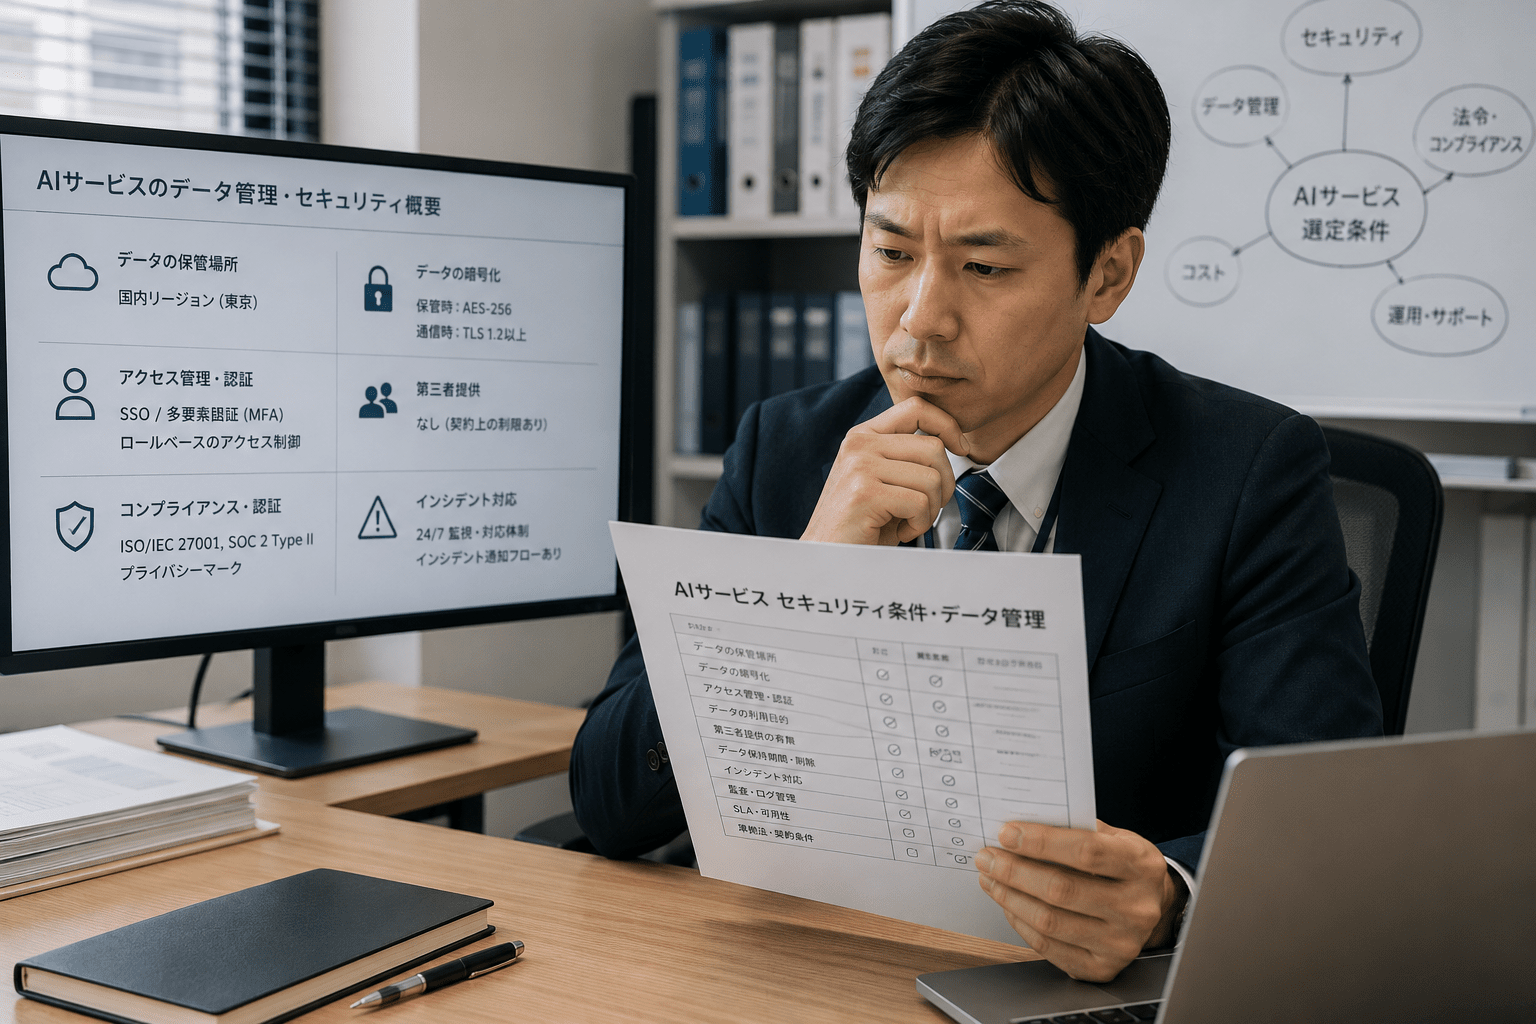
AIサービスでは、自社が入力した文章やファイルなどの情報が外部のシステムへ送信されることがあります。そのため、導入判断ではAIの性能だけではなく、送信した情報がどのように管理されるかまで確認する必要があります。
特に注意したいのは、営業秘密、顧客情報、従業員情報、契約情報、未公開の事業計画などを扱う場合です。便利だからという理由だけで利用サービスを決めると、自社の情報管理方針とサービス側の条件が一致しない可能性があります。
IPAが2026年4月に公開したAI利用者のためのセキュリティ豆知識でも、クラウドAIへ営業秘密を安易に入力しないことなど、利用者側でのセキュリティ対策が示されています。
重要なのは提供会社そのものではなく、自社が実際に利用するサービス、プラン、設定の組み合わせです。 同一企業が提供しているAIでも、個人向けサービスと法人向けサービスで管理機能やデータ利用条件が異なることがあります。
契約前に確認したい8つのセキュリティ項目
サービス選定では、漠然と安全そうかを判断するのではなく、確認項目を固定すると比較しやすくなります。少なくとも次の8項目は、契約前に提供会社の規約、セキュリティページ、管理機能、契約条件などから確認しましょう。
1.入力データがAIの学習に利用されるか
最初に確認したいのが、プロンプトやアップロードファイルなどの入力情報が、AIモデルの学習やサービス改善へ利用されるかどうかです。学習に利用されない場合でも、品質確認や不正利用対策など別の目的で一定期間保存される可能性があります。
個人データを扱う場合には特に慎重な確認が必要です。個人情報保護委員会も生成AIサービス利用時の注意点を公表しており、事業者側のデータ利用条件を確認する重要性を示しています。
2.入力データの保存期間と削除方法
学習利用の有無だけではなく、入力したデータが何日間保存されるのか、利用者自身で削除できるのか、アカウント解約後にどう処理されるのかを確認します。
履歴を削除してもバックアップ上には一定期間残る場合があります。削除ボタンの有無だけで判断せず、実際のデータ保持方針まで確認することが大切です。
3.データの保存場所と国外移転
自社データがどの国や地域のサーバーで処理・保管されるのかも確認対象です。海外リージョンを利用するサービスでは、データの移転や現地法令の影響について社内で確認が必要になる場合があります。
保存地域を選択できるサービスであれば、利用予定プランで選択可能かも確認しましょう。
4.アカウントとアクセス制御
法人利用では、社員一人ひとりが個別にアカウントを作るだけでは管理が不十分になりやすいため、管理者機能を確認します。多要素認証、SSO、ユーザー追加・削除、権限設定、退職者アカウントの停止などが代表的な確認項目です。
特に社員数が増える場合、誰がどのAIサービスを利用しているかを会社側で管理できる仕組みが重要になります。
5.通信・保存データの保護と利用ログ
通信時や保存時の暗号化について、提供会社がどのような対策を説明しているか確認します。加えて、管理者が利用状況や操作履歴を確認できるかも重要です。
ログを確認できれば、問題が起きた際の調査だけでなく、社内ルールが守られているかを確認する材料にもなります。
6.再委託先や基盤AIの提供者
利用者から見えるAIサービス提供会社だけでデータ処理が完結しているとは限りません。外部クラウド、別会社の基盤モデル、データ処理事業者などが関係する場合があります。
再委託先やサブプロセッサーが公開されているか、変更時に通知されるか、どの範囲で情報が共有されるかを確認すると、データの流れを把握しやすくなります。
7.セキュリティ認証と第三者評価
ISO/IEC 27001などの認証や第三者監査の情報は、提供会社の管理体制を確認する材料になります。ただし、認証を取得していることだけで、自社の利用方法まで自動的に安全になるわけではありません。
認証は判断材料の一つとして扱い、データ利用条件や管理設定と合わせて評価します。
8.インシデント発生時の対応
情報漏えい、不正アクセス、サービス障害などが発生した場合、提供会社からどのように通知されるかを確認します。問い合わせ窓口、通知方法、調査への協力、データ復旧など、問題が起きた後の対応もサービス選定の一部です。
経済産業省のAI事業者ガイドライン第1.2版も参考にしながら、自社側のAIガバナンスとサービス選定基準を整理するとよいでしょう。
AIサービスの選定基準から整理したい場合
株式会社ジェイテックサービスのAI顧問サービスでは、目的や既存環境を踏まえたAIツール選定や、機密情報・個人情報などのリスク対策について継続的に整理します。
AIサービスを比較するときのチェックリスト
候補サービスが複数ある場合は、同じ質問を使って比較することで判断のばらつきを抑えられます。以下の表を社内の選定シートとして使い、確認できない項目は未確認のまま契約しないことが重要です。
| 確認項目 | 確認する内容 | 判断時のポイント |
|---|---|---|
| 学習利用 | 入力内容やファイルがモデル学習やサービス改善に使用されるか | 利用プランと設定単位で確認する |
| 保存期間 | 入力データ、履歴、ログがどの程度保持されるか | バックアップを含む削除条件も確認する |
| データ保存場所 | 処理・保存される国や地域を確認できるか | 自社の情報管理方針と照合する |
| 認証 | 多要素認証、SSO、管理者によるアカウント管理が可能か | 退職・異動時に速やかに権限を変更できるか確認する |
| 権限管理 | 管理者、一般利用者など役割ごとに権限を分けられるか | 必要以上の権限を与えない構成にできるか確認する |
| ログ | 利用履歴や管理操作を確認できるか | 問題発生時の調査に必要な情報を取得できるか確認する |
| 委託先 | クラウド事業者、基盤モデル提供者など外部事業者の利用状況 | どこまでデータが共有されるか確認する |
| 事故対応 | 漏えいなどが発生した場合の通知と問い合わせ体制 | 自社のインシデント対応手順と接続できるか確認する |
| 契約変更 | 規約やデータ利用条件が変更された場合の通知方法 | 重要な変更を会社側で把握できる仕組みがあるか確認する |
- 利用する具体的なプランの規約を確認した
- 入力データの学習利用条件を確認した
- 保存期間と削除方法を確認した
- 利用できる情報と入力禁止情報を決めた
- 管理者アカウントと認証方法を確認した
- 退職者や異動者のアカウント停止方法を決めた
- 外部委託先や基盤モデル提供者を確認した
- 事故発生時の連絡方法を確認した
- 確認内容と判断理由を社内に記録した
確認できない項目がある場合は、すぐに危険と決めつけるのではなく、その情報を扱わない条件付き利用も検討できます。 例えば公開情報だけを扱う、個人情報を入力しない、特定部門のみで試すなど、扱う情報の機密度によって利用範囲を調整します。
社内でAIサービスを確認する5つの手順
セキュリティ確認は情報システム部門だけで完結させるのではなく、実際にAIを利用する業務とセットで進めることが重要です。次の順番で整理すると、必要以上に利用を制限することも、確認不足のまま導入することも防ぎやすくなります。
-
利用目的と入力予定情報を整理する
誰が何の業務でAIを利用するのか、どのような情報を入力する可能性があるのかを整理します。公開情報だけを扱う場合と、顧客情報を扱う場合では必要な確認レベルが異なります。 -
サービスの公式情報を確認する
利用規約、プライバシーポリシー、セキュリティページ、法人向け管理機能などを確認します。検索結果や第三者の記事だけで判断せず、提供会社自身が公開している情報まで確認します。 -
自社ルールと照合する
個人情報、営業秘密、顧客データなど、自社で定めている情報分類と照らし合わせます。サービス側の条件だけを見るのではなく、自社がそのサービスへ何を入力してよいのかを判断します。 -
利用条件を決めて小さく試す
最初から全社員へ開放せず、対象部門や業務を限定して試します。入力禁止情報、人による確認が必要な出力、アカウント管理方法などをあわせて決めます。 -
確認結果を記録して正式な利用ルールにする
確認したURL、確認日、判断内容、利用可能な情報、禁止事項などを記録します。担当者が変わっても判断根拠を追える状態にしておくことが重要です。
セキュリティ確認で起こりやすい失敗
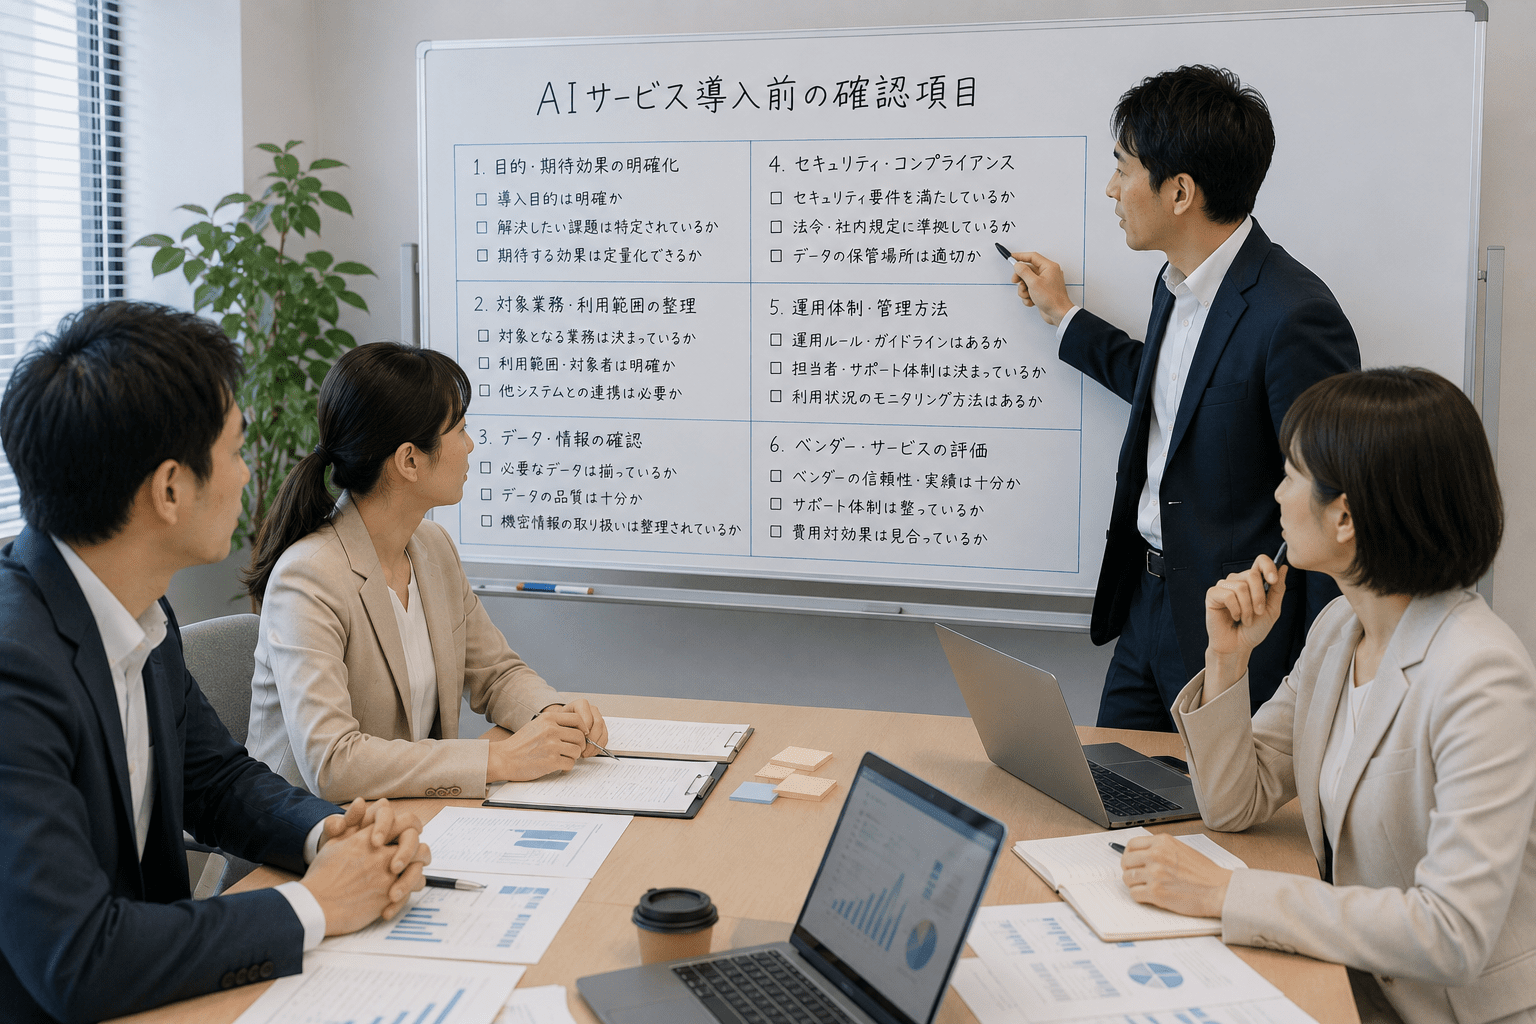
AIサービスの安全性確認では、確認したつもりでも重要な条件を見落とすことがあります。特に起こりやすい失敗を知っておくと、選定時の抜け漏れを減らせます。
認証を取得しているだけで判断する
第三者認証は重要な判断材料ですが、入力データの学習利用や保存期間、自社アカウントの設定まで保証するものではありません。認証と実際の利用条件は分けて確認します。
サービス名だけ確認してプランの違いを見ない
無料版、個人向け有料版、法人版で管理機能やデータ利用条件が異なる場合があります。導入予定のサービス名だけではなく、実際に契約するプランまで特定して確認しましょう。
AIへ直接入力する情報だけを確認する
AIサービスがクラウドストレージ、メール、社内文書、顧客管理システムなどと連携する場合、手入力する文章以外の情報にもアクセスできる可能性があります。
コネクターやRAGを利用する場合は、接続対象、アクセス権限、参照できる範囲まで確認する必要があります。
導入時の確認だけで終わる
AIサービスは機能追加や規約変更が比較的頻繁に行われます。導入時に問題がなかったとしても、新機能を有効化したときや契約条件が変わったときは再確認が必要です。
導入後も継続して確認する
AIサービスのセキュリティ確認は契約前だけの作業ではありません。利用する業務や機能が変われば、扱う情報やリスクも変化するため、運用開始後の見直しまで含めて設計します。
新しい機能や連携を追加するとき
ファイル共有、社内検索、外部アプリ連携、AIエージェントなど新しい機能を使う場合は、AIがアクセスできる情報の範囲が広がっていないか確認します。
利用者が増えたとき
一部の担当者だけで試していたAIを全社展開するときは、アカウント管理、権限、利用ログ、教育、退職者対応などを改めて確認します。
利用規約やデータ利用条件が変わったとき
重要な規約変更やプライバシーポリシー変更が通知された場合は、自社の利用条件に影響しないか確認します。サービス選定時のチェックシートを残しておけば、変更前後を比較しやすくなります。
AIサービス管理表に、サービス名、プラン、利用部門、管理者、利用目的、入力可能情報、入力禁止情報、確認日を記録しておくと、社内のAI利用状況を把握しやすくなります。
よくある質問
AIサービス提供会社のセキュリティ確認について、導入担当者から生じやすい疑問を整理します。
大手企業が提供するAIサービスなら安全と判断してよいですか?
企業規模や知名度だけでは判断できません。同じ提供会社でも利用プランや設定によってデータの扱いが異なる場合があるため、自社が実際に契約するサービスの条件を確認してください。
入力データが学習されないサービスなら機密情報を入力できますか?
学習されないことだけでは十分ではありません。保存期間、管理者によるアクセス、委託先、国外移転、削除条件なども確認する必要があります。また、自社の情報管理ルールで外部サービスへの送信が認められているかも確認してください。
ISOなどの認証があれば他の確認は不要ですか?
不要にはなりません。認証は提供会社の管理体制を判断する一つの材料ですが、自社が利用するAIサービスの具体的なデータ利用条件やアカウント設定は別途確認する必要があります。
無料の生成AIサービスを業務で使ってもよいですか?
無料だから一律に利用不可というわけではありませんが、法人向けプランとはデータ利用条件や管理機能が異なる可能性があります。利用規約を確認し、扱える情報を限定したうえで会社として利用可否を判断することが重要です。
セキュリティの専門担当者がいない場合はどうすればよいですか?
最初から高度な評価制度を作る必要はありません。まずは利用目的、入力情報、学習利用、保存、アカウント管理、委託先、事故対応などの基本項目からチェックシート化すると進めやすくなります。判断が難しい情報セキュリティや法務上の論点は、必要に応じて専門担当者や外部専門家へ確認してください。
まとめ
AIサービス提供会社のセキュリティを確認するときは、安全か危険かを感覚的に判断するのではなく、自社が利用する具体的なプランと利用方法をもとに確認することが重要です。
- まずAIへ入力する予定の情報と利用目的を整理する
- 学習利用、保存、削除、認証、ログ、委託先、事故対応を確認する
- 認証の有無だけではなく実際の契約条件と設定を見る
- 利用可能な情報と入力禁止情報を決め、確認結果を記録する
- 新機能追加や規約変更時にはセキュリティ条件を再確認する
AIを安全に業務へ取り入れるには、ツール選定と社内ルールを別々に考えるのではなく、実際の業務で何を入力し、誰が確認し、どのように管理するかまで一体で設計することがポイントです。
株式会社ジェイテックサービスについて
株式会社ジェイテックサービスのAI顧問サービスでは、AIツールの選定相談、業務テンプレート作成、機密情報・個人情報・著作権・誤情報などのリスク対策に関する助言を行い、AIを実際の業務へ定着させるまで伴走しています。
自社で安全に使えるAIサービスを整理しませんか?
どのAIを選ぶべきか、どの情報まで入力できるのか、社内ルールをどう作ればよいのか分からない場合は、株式会社ジェイテックサービスの無料オンライン相談をご利用ください。現在のAI利用状況や業務上の課題を確認し、AI活用候補を整理します。