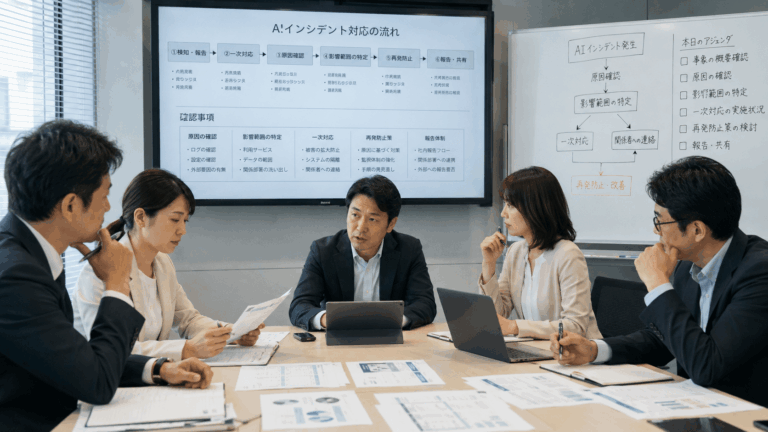
AI関連インシデントが発生したら、原因を詳しく調べる前に、被害拡大の防止、社内報告、証拠となる記録の保全を進めることが重要です。
生成AIを業務で使う企業が増えるにつれ、機密情報を誤ってAIへ入力する、AIの誤回答を顧客へ送信する、許可されていないAIサービスへ業務情報を入力する、AIアカウントが不正利用されるといった問題も想定しておく必要があります。
本記事では、中小・中堅企業がAI関連インシデントを発見した際に、担当者が最初に何を止め、何を記録し、誰へ報告すべきかを実務的な手順に整理します。社内AI利用ルールや緊急時の対応フローを整備したい経営者、部門責任者、AI推進担当者にも役立つ内容です。
この記事のポイント
- 発覚直後は原因究明よりも被害拡大防止と社内報告を優先する
- AIの入力内容、出力内容、日時、利用アカウントなどの記録を保全する
- 個人情報、機密情報、顧客への影響、アカウント侵害の有無から重要度を判断する
- 個人データの漏えい等が疑われる場合は法務・個人情報保護担当者へ速やかに連携する
- 平時から報告窓口と初動対応チェックリストを決めておく
AI関連インシデントとは
AI関連インシデントとは、生成AIやAIシステムの利用・運用によって、情報漏えい、誤情報の利用、不正アクセス、業務上の誤処理などの被害が発生した、または発生する可能性がある事象を指します。
単にAIが間違った回答をしただけで直ちに重大インシデントになるわけではありません。重要なのは、その回答や入力内容が自社、顧客、従業員、取引先などへどの程度の影響を及ぼした可能性があるかです。
| 事象 | 具体例 | 初動で確認すること |
|---|---|---|
| 情報の誤入力 | 社員が顧客情報や未公開資料を外部AIサービスへ入力した | 入力した情報、利用サービス、保存・学習設定、外部共有の可能性 |
| AIの誤回答 | 事実と異なる内容を顧客向け資料や回答に使用した | 誰へ送ったか、訂正が必要か、意思決定に利用されたか |
| シャドーAI | 会社が許可していないAIサービスへ業務情報を入力した | 入力情報の種類、利用アカウント、利用範囲、他の利用者の有無 |
| アカウント侵害 | AIサービスのアカウントやAPIキーが第三者に利用された疑いがある | 不審なログイン、利用履歴、権限、APIキーの利用状況 |
| AIによる誤処理 | AIエージェントや自動化フローが誤ったデータ更新や外部送信を行った | 実行済み処理、影響したシステム、取り消し可能性、外部送信先 |
経済産業省が公開しているAI事業者ガイドライン第1.2版なども確認し、自社がAIをどのように利用し、どのリスクを管理するかを平時から整理しておくことが重要です。
発生直後に優先すべきこと
インシデントを発見した直後に最も避けたいのは、担当者が自己判断で処理を終わらせてしまうことです。問題を隠したり、記録を消したりするのではなく、被害を広げない状態をつくったうえで組織として判断します。
まず被害が広がる動きを止める
AIへの入力を続けている場合は利用を一時停止します。AIエージェントや自動処理が外部送信やシステム更新を継続している場合は、安全に停止できる範囲で処理を止めます。
アカウント侵害が疑われる場合は、情報システムやセキュリティ担当者と連携し、セッションの無効化、認証情報の変更、APIキーの失効などを検討します。
利用履歴を慌てて削除しない
入力内容に機密情報が含まれていると、チャット履歴をすぐ削除したくなるかもしれません。しかし、削除によって事実関係の確認に必要な記録まで失われる可能性があります。
入力した内容、出力結果、利用日時、アカウント、送信先、設定状況など、調査に必要な情報を保全したうえで、削除が必要かを責任者や専門担当者と判断します。
証拠保全の方法は事案によって異なります。重大な不正アクセスや法的対応が想定される場合は、独断で端末初期化やログ削除を行わず、情報セキュリティの専門担当者や外部専門家へ相談してください。
AI利用ルールを実務に合わせて整理したい場合
株式会社ジェイテックサービスのAI顧問サービスでは、AIツール選定や簡易リスク対策、利用ルールについて、現在の業務環境に合わせた整理を支援しています。
AI関連インシデントの初動対応7ステップ
初動対応は担当者個人の経験に依存させず、誰が発見しても同じ流れで報告できる形にしておくことが重要です。以下は中小・中堅企業で利用しやすい基本的な対応フローです。
-
事象を検知して受付する
AI利用中の異常、誤入力、誤回答、不審なログインなどを発見したら、正常か異常かを一人で判断しきろうとせず、まず社内の報告対象として扱います。 -
被害拡大につながる処理を止める
AI利用、外部送信、自動処理、連携システムなど、影響を広げる可能性がある処理を特定し、必要な範囲で一時停止します。 -
決められた窓口へ社内報告する
直属の上司だけで終わらせず、情報システム、セキュリティ、AI推進担当、個人情報保護担当など、自社で定めた窓口へ報告します。 -
入力・出力・ログなどの記録を保全する
利用日時、サービス名、アカウント、入力情報、出力内容、共有先、操作履歴などを記録します。分からない事項は推測で埋めず、不明としたまま残します。 -
影響範囲と重要度を確認する
個人情報や機密情報が含まれていたか、外部へ情報が渡った可能性があるか、顧客へ誤情報を送信したか、システム上の処理まで実行されたかを確認します。 -
外部への報告・通知の必要性を判断する
法務、個人情報保護、情報セキュリティ、経営層などと連携し、行政機関、顧客、取引先、AIサービス提供会社などへの連絡が必要か判断します。 -
安全を確認して復旧し、再発防止へ移る
原因と影響範囲を確認したうえで利用やシステムを復旧します。その後、入力ルール、権限、確認工程、AIサービス設定、社員教育などの改善へつなげます。
IPAでは、インシデント対応の基本的な流れとして検知、報告、封じ込め、復旧を示し、平時から緊急対応体制を整備することを推奨しています。詳しくはIPAのインシデント発生時の緊急対応体制に関する情報も確認してください。
インシデントの重要度を判断する基準
すべてのAIトラブルを同じ重要度で扱うと、小さな問題にも対応が集中し、本当に重大な事案への対応が遅れる可能性があります。自社用の重要度基準を事前に決めておくと判断しやすくなります。
| 確認項目 | 比較的影響が限定的 | 優先的な対応が必要 |
|---|---|---|
| 入力情報 | 公開済み情報や一般情報 | 個人情報、顧客情報、営業秘密、未公開情報などを含む |
| 外部への影響 | 社内だけで発見し未利用 | 顧客、取引先、Webサイトなど外部へ送信・公開済み |
| AIの誤回答 | 下書き段階で人が発見 | 契約、金額、判断、顧客対応など重要業務へ利用済み |
| アカウント | 通常の誤操作のみ | 不正ログイン、認証情報流出、APIキー悪用の疑いがある |
| 自動処理 | 人の確認前に停止 | 外部送信、データ削除、更新などがすでに実行された |
この表は法的な判定基準ではなく、社内で初期判断を行うためのモデルです。法令上の報告義務や契約上の通知義務は、事案ごとに専門担当者が確認してください。
特に個人データの漏えい等が疑われる場合は、個人情報保護法上の報告対象事態に該当するかを確認する必要があります。個人情報保護委員会の個人情報保護法ガイドライン通則編では、報告対象事態に該当する場合の報告や本人通知について定められています。
AIサービスへ個人情報を入力したという事実だけで、一律に同じ対応になるわけではありません。情報の種類、外部流出の可能性、サービスの仕組み、契約内容などを確認し、法務・個人情報保護担当者による判断を行ってください。
社内報告で記録しておきたい項目
インシデント報告では、最初から完璧な原因報告書を作る必要はありません。発覚時点で分かっている事実と、まだ分かっていない事項を分けて共有することが重要です。
- 発見した日時
- 発見者と所属部署
- 利用したAIサービスやシステム
- 利用したアカウントや利用環境
- AIへ入力した情報の概要
- AIから出力された内容の概要
- 個人情報や機密情報が含まれる可能性
- 外部へ共有・送信・公開した可能性
- 顧客や取引先への影響の有無
- 自動処理やシステム更新の実行有無
- 現時点で実施した暫定対応
- 保存したログや証拠の場所
- 現時点では確認できていない事項
分からないことを推測で埋めない
初動では情報が不足しているため、推測が事実として社内へ広がりやすくなります。確認できた事実、推測、未確認事項を明確に分けて記録してください。
たとえば外部へ漏えいしたと断定するのではなく、外部送信の可能性を調査中など、現在の確認状況が分かる表現にすると誤解を減らせます。
初動対応で避けたい失敗
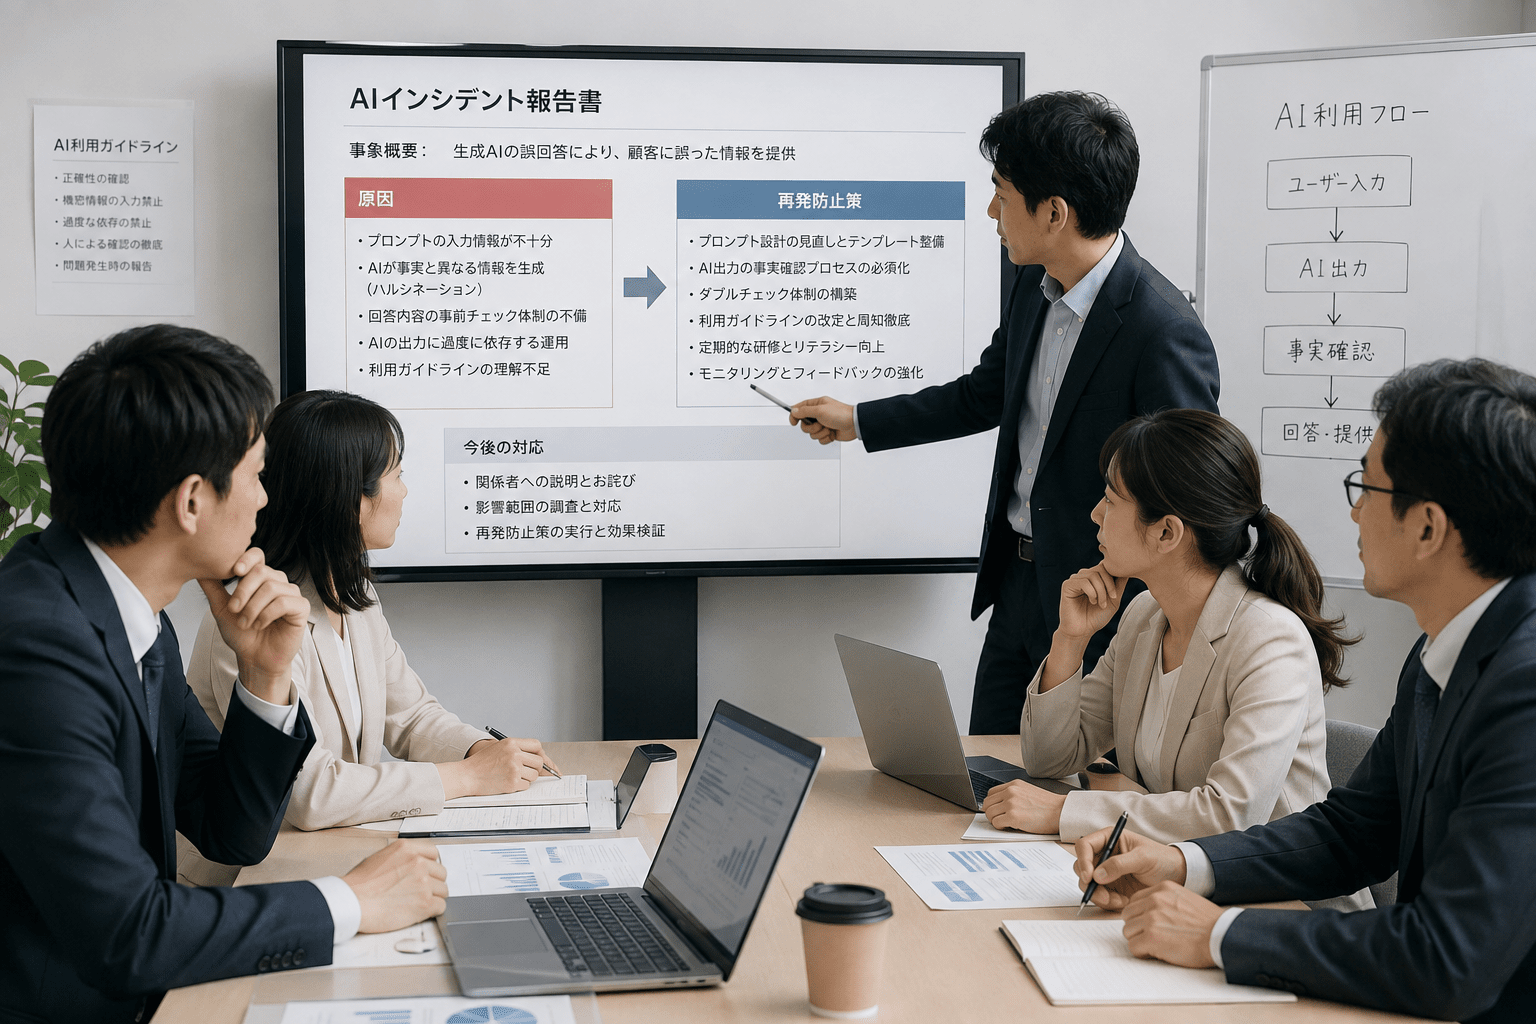
AIインシデントでは、問題そのものだけでなく発覚後の行動によって調査や復旧が難しくなる場合があります。特に次の行動には注意が必要です。
利用履歴やアカウントをすぐ削除する
記録を消すことで安心したように感じても、何を入力し、どの情報が影響したのか確認できなくなる可能性があります。まず必要な記録を保全し、その後の削除や設定変更は責任者と判断します。
担当者だけで問題を処理する
本人が軽微だと考えた事象でも、実際には個人情報、契約、顧客対応など複数の問題につながる場合があります。小さな疑いでも相談できる窓口を決め、担当者が抱え込まない運用にします。
原因が分からないまま社外説明をする
早く説明することだけを優先すると、後から事実関係が変わり、説明の訂正が必要になる可能性があります。法令上必要な報告期限などには注意しつつ、確認済み事実と調査中の内容を分けて伝えることが重要です。
社員個人のミスだけで終わらせる
機密情報を入力した社員だけを注意して終えると、別の社員が同じ問題を起こす可能性があります。入力禁止情報が不明確だった、許可ツールが分かりにくかった、確認工程がなかったなど、業務設計側の原因も確認します。
平時に準備しておくべき体制
インシデント発生後に担当者や連絡先を決め始めると、初動が遅れます。生成AIを業務利用する段階で最低限の初動対応ルールを作っておくことが重要です。
| 役割 | 主な対応 |
|---|---|
| 発見者 | 利用を止め、事実を記録し、指定窓口へ速やかに報告する |
| AI推進担当 | 利用ツールや業務フローを確認し、AI利用に関する状況を整理する |
| 情報システム・セキュリティ | アカウント、ログ、端末、システム連携、不正アクセスなどを確認する |
| 業務責任者 | 顧客や業務への影響、停止する業務、復旧優先度を判断する |
| 法務・個人情報保護担当 | 法令、契約、行政機関や本人への報告・通知の必要性を確認する |
| 経営・広報 | 重大事案における経営判断や社外説明方針を決定する |
社員が迷わない報告ルールを作る
報告窓口だけを決めても、社員がどの程度の問題なら報告すべきか分からなければ機能しません。機密情報を入力した可能性がある、AIの誤回答を外部へ送った、不審なログインがあったなど、具体的な報告例を示してください。
実際の場面を想定して確認する
ルールを文書化した後は、想定事例を使って担当者が正しく動けるか確認します。IPAもインシデント発生時の緊急対応体制や従業員の初動対応を平時から整備する重要性を示しています。
自社だけでは初動判断が難しいサイバーセキュリティ事案については、IPAの企業・組織向けサイバーセキュリティ相談窓口など、外部相談先も事前に確認しておくと対応しやすくなります。
よくある質問
AIに機密情報を入力したら必ず情報漏えいになりますか?
一律には判断できません。利用したAIサービス、契約形態、保存設定、学習利用の有無、入力した情報の内容、第三者がアクセスできる可能性などを確認する必要があります。自己判断で問題なしとせず、社内の情報セキュリティ担当者などへ報告してください。
AIのチャット履歴はすぐ削除した方がよいですか?
調査に必要な記録まで失われる可能性があるため、慌てて削除することは避けます。まず必要な入力内容、出力内容、日時、アカウントなどを保全し、削除の必要性を責任者と判断してください。
AIが間違った回答を出しただけでも報告すべきですか?
社内の下書き段階で発見し影響がなければ、通常は重大な事故とは異なる扱いになる場合があります。ただし、顧客へ送信した、契約や重要判断に利用した、外部公開した場合などは影響範囲を確認し、社内ルールに基づいて報告することが重要です。
個人情報をAIへ入力してしまった場合はどうすればよいですか?
まず追加の入力や利用を止め、入力した情報、利用サービス、日時、アカウント、保存設定などを記録して社内担当者へ報告します。そのうえで個人データの漏えい等に該当する可能性を確認し、必要に応じて法務や個人情報保護担当者が行政機関への報告や本人通知の必要性を判断します。
AIインシデント対応の責任者は情報システム部門だけでよいですか?
情報システム部門だけでは判断できない場合があります。AI利用では、情報セキュリティだけでなく業務、個人情報、契約、顧客対応などが関係するため、AI推進担当、業務責任者、法務、個人情報保護担当、経営層などが事案に応じて連携できる体制が望まれます。
中小企業でも対応フローを作る必要がありますか?
大規模な組織を作る必要はありませんが、最低限、誰へ報告するか、何を止めるか、何を記録するかは決めておくことをおすすめします。担当者が少ない企業ほど、発生後に役割を考えるのではなく簡潔なチェックリストとして準備しておくと対応しやすくなります。
まとめ
AI関連インシデントの初動では、完璧な原因究明を最初から目指すのではなく、被害を広げず、必要な記録を残し、組織として判断できる状態をつくることが重要です。
- AI利用や自動処理を必要な範囲で一時停止する
- 入力内容、出力結果、日時、アカウントなどの記録を保全する
- 決められた社内窓口へ速やかに報告する
- 個人情報、機密情報、顧客、システムへの影響範囲を確認する
- 対応後は利用ルールや確認フローを見直し、同じ問題を防ぐ
まだインシデントが発生していない企業こそ、AIへ入力してはいけない情報、利用を許可するAIツール、事故発生時の連絡先、記録すべき項目を事前に決めておくことが有効です。
株式会社ジェイテックサービスについて
株式会社ジェイテックサービスのAI顧問サービスでは、中小・中堅企業のAI活用を伴走型で支援しています。AIツール選定、業務で繰り返し利用できるテンプレート作成、簡易リスク対策や利用ルールの整理など、AIを現場で運用しやすい状態へ整えていきます。
高度なフォレンジック調査、法的判断、専門的なサイバーインシデント対応が必要な場合は、セキュリティ専門事業者や弁護士など適切な専門家と連携することが重要です。
自社のAI利用ルールと対応フローを整理しませんか
無料オンライン相談では、現在の業務やAI利用状況を確認し、自社で始めやすいAI活用候補と最初の進め方を整理します。AI活用を進める前にリスクや社内ルールを整理したい場合もご相談いただけます。